보안 관리
누가 들어와서 무엇을 할 수 있는지 정합니다. 계정·역할·그룹·계정 기한과, 들어오고 나가는 연결의 제한, 요청 기록을 다룹니다.
필요: 관리자(admin)
메뉴: 관리 › 보안 탭: 사용자 관리 · IP 화이트리스트 · 방화벽 차단 · 나가는 요청 · 감사 로그설명
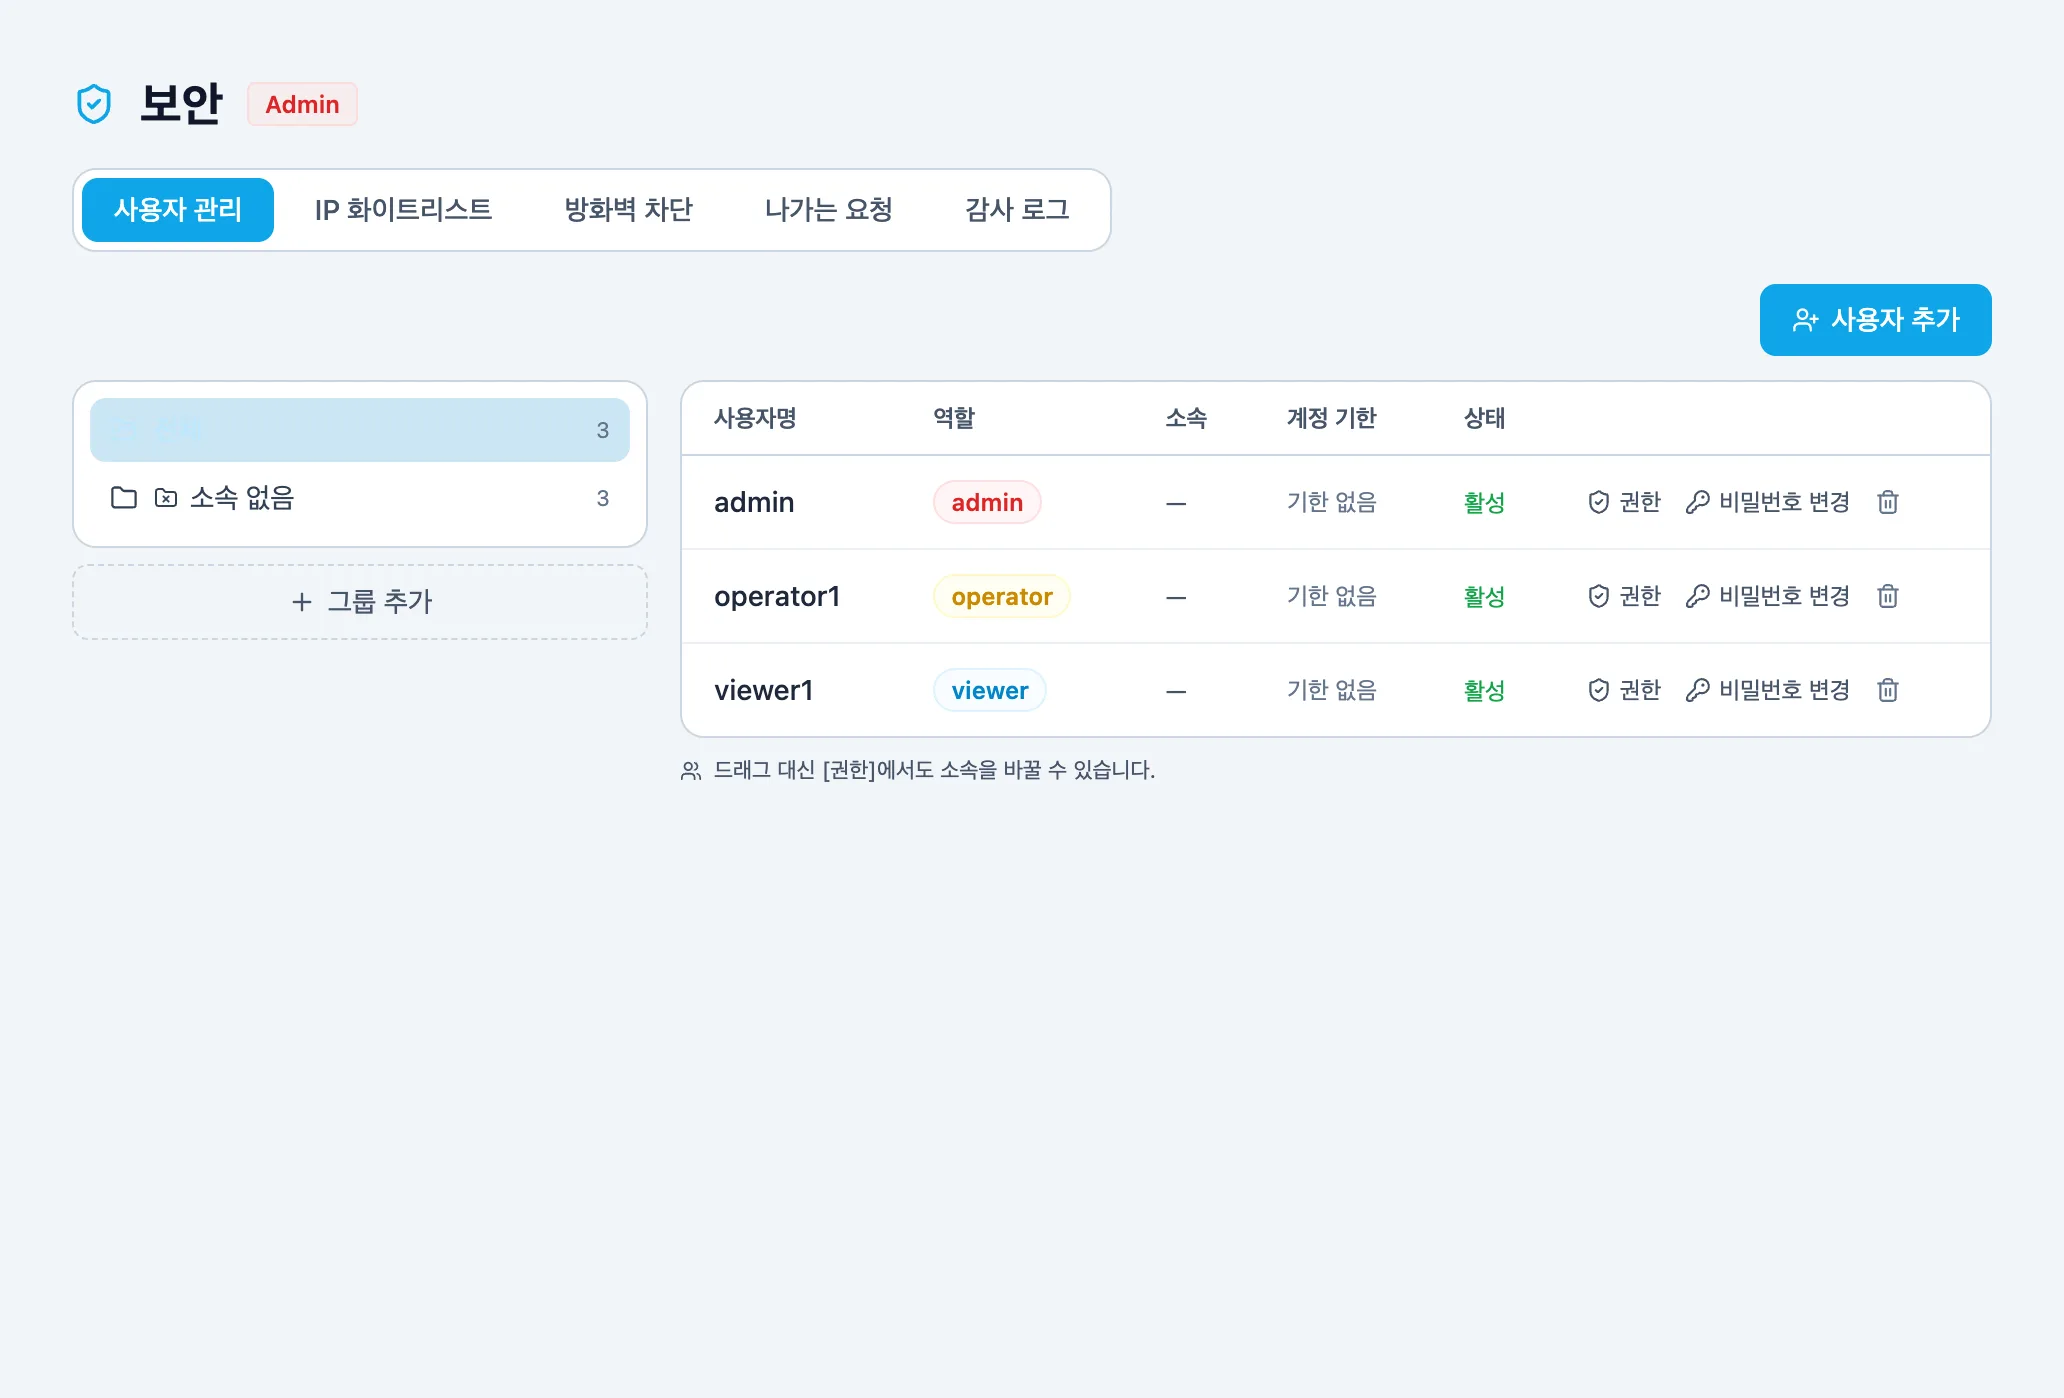
사용자 추가 를 누르면 새 사용자 칸(사용자명·비밀번호·역할)이 열립니다. 추가 로 만듭니다. 비밀번호는 각 줄의 비밀번호 변경 으로 바꿉니다. 로그인에 여러 번 실패한 계정은 잠시 잠김 이 됩니다.
사람이 많으면 그룹을 씁니다. 예: '야간 운전' 그룹에 operator 역할을 주고 사람을 옮겨 넣으면, 사람마다 역할을 고치지 않아도 됩니다. 그룹 이름은 만든 뒤 바꿀 수 없습니다.
설정 항목
| 이름 | 값 | 기본 | 설명 |
|---|---|---|---|
| 역할 | viewer · operator · admin | viewer | 보기 전용 · 운전자 · 관리자. 각 역할에 보이는 화면은 시작하기 를 보세요. |
| 그룹 · 소속 | 그룹 | 소속 없음 | 그룹은 역할을 담는 그릇입니다. 소속이 있으면 권한은 그 그룹이 정하고, 개인 역할은 소속이 없을 때만 쓰입니다. 사람을 왼쪽 폴더로 끌어다 놓거나 권한 에서 소속을 바꿉니다. |
| 계정 기한 | 날짜 | 기한 없음 | 그날이 지나면 로그인할 수 없습니다(협력사·임시 계정). 관리자 중 최소 한 명은 기한 없이 남아 있어야 합니다. |
| IP 화이트리스트 | CIDR | 없음 | 접속을 받을 대역(예: 192.168.1.0/24). |
| 방화벽 차단 | CIDR | 없음 | 막을 IP 대역(예: 10.0.0.0/8)을 차단 추가 로 넣습니다. |
| 나가는 요청 | 호스트 목록 | 비어 있음 | 게이트웨이가 웹 요청 연결로 나갈 수 있는 호스트. 기본이 거부라 여기 없는 곳으로는 나가지 않습니다. 호스트만 적습니다(주소를 붙여 넣으면 호스트만 남깁니다). |
| 감사 로그 | 표 | — | 들어온 요청의 시각·IP·사용자·메서드·경로·상태·지연. 표시 건수 로 줄 수를 고릅니다. |
동작
마지막 관리자는 지우거나 낮출 수 없습니다. 관리자가 한 명도 남지 않게 되는 변경은 서버가 되돌립니다. 그래도 관리자 비밀번호를 아는 사람이 둘 이상이 되게 해 두세요.
계정을 비활성화하는 대신 계정 기한 을 오늘로 두면 기록은 남기고 로그인만 막을 수 있습니다.